

Der Auditor ist im Paket. Sie müssen ihn nicht separat suchen.
Zertifiziert in 3 Monaten. Betrieben für 3 Jahre.
KI-native Compliance-Plattform — Software, Berater und Auditor in einem Paket, zum Fixpreis. KI und Hosting in Deutschland.
- Hosting und KI in Deutschland
- Software · Berater · Auditor
- Fixpreis & Auditor inklusive
Vertrauen auf SECaaS











Wo stehen Sie?
Vier Situationen, vier Wege. Wählen Sie Ihre.
-
Ein Kunde verlangt das Zertifikat
Einkauf oder Ausschreibung fordern ISO 27001 mit Frist. Sie brauchen einen Termin, den Sie zusagen können.
ISO 27001 mit festem Termin
-
NIS 2 betrifft Sie
Registrierung, Nachweise, Meldepflichten — und die Frage, was davon Sie schon mit ISO 27001 abdecken.
NIS 2 einordnen
-
Sie sind kritische Infrastruktur
§ 8a BSIG, KRITIS-Dachgesetz, mehrere Standorte. Hier haben wir die meisten Zertifizierungen begleitet.
Kritische Infrastruktur
-
Zertifiziert — aber ohne System dahinter
Das Zertifikat hängt, die Nachweise verteilen sich auf Ordner, Tabellen und Laufwerke. Das Überwachungsaudit kommt trotzdem.
Managementsystem in die Plattform holen
Was uns wirklich unterscheidet
Andere bauen Software. Wir haben von vorne bis hinten durchgedacht, was Compliance wirklich braucht.
Die meisten Anbieter kennen eine Seite: entweder das Audit oder die Umsetzung. Wir kennen beide — aus erster Hand, aus hunderten Projekten. Und weil dieses Wissen nicht nur bei uns bleiben soll, haben wir eine Plattform daraus gebaut.
Die doppelte Perspektive
Aus Prüfpunkten erfahrener Auditoren entstand das System. Nicht aus Software-Features.
Andere bauen Software und suchen dann nach Auditoren. PRISM entstand anders: Zuerst haben wir verstanden, was ein Auditor Kapitel für Kapitel wirklich sehen will — und daraus das Managementsystem gebaut. Das ist der Grund, warum PRISM keine Checklisten-Software ist.
Praxis trifft Norm
Wir wissen nicht nur, was Auditoren prüfen. Wir wissen, wie Umsetzung gelingt.
Hunderte Projekte haben uns gelehrt, wo Zertifizierungen wirklich scheitern — nicht woran man es vermutet, sondern woran es tatsächlich liegt. Diese Erfahrung steckt in jedem Feature: als destilliertes Praxis-Wissen, nicht als generische Norm-Auslegung.
Skaliertes Wissen
Eine Plattform, die jeden Berater auf dieses Niveau hebt.
Wir haben keine Lösung gebaut, die nur in unseren Händen funktioniert. PRISM ist eine Plattform — damit dieses Wissen für jeden Berater, jedes Team und jede Organisation zugänglich wird. Skaliert. Ohne Qualitätsverlust.
Das Ergebnis: Audit-Erwartung, Implementierungs-Erfahrung und technologische Skalierung — erstmals in einer Plattform vereint.
Eine Plattform für alle drei
Drei Rollen, die noch nie zusammengearbeitet haben. Bis jetzt.
ISMS-Verantwortliche, externe Auditoren und interne Revision haben immer in getrennten Welten gearbeitet — unterschiedliche Tools, keine gemeinsame Grundlage, Reibung bei jedem Übergabepunkt. PRISM bringt alle drei in eine Plattform.
PRISM ISO
ISMS-Verantwortliche
- KI-Gap-Analyse je Normkapitel
- Richtlinien mit Freigabe-Workflow
- Maßnahmen mit Verantwortlichen und Fristen
- Managementbewertung und KPIs
PRISM Audit
Externe Auditoren
- Audit-Jahresplanung und Prüfprogramm
- Vollständiger Fieldwork-Workflow
- KI-gestützte Feststellungen
- Evidenz-Paket auf Knopfdruck
PRISM Audit
Interne Revision
- Risikobasierte interne Prüfplanung
- Vollständiger Revisions-Workflow
- KI-gestützte Feststellungen
- Follow-up bis zur Erledigung
| Implementierung | Betrieb | Prüfung | ||
|---|---|---|---|---|
| Beratungshaus / Systemintegrator | ||||
| Compliance-Software-Anbieter | ||||
| Zertifizierungsstelle | ||||
| PRISM |
Keine Koordination zwischen drei Anbietern. Keine Lücke zwischen dem, was der Auditor prüft, und dem, was das Management dokumentiert. Keine Überraschungen am Audittag.
Warum unsere Aussagen tragen
Erfahrung als Auditoren
Wir wissen, was Auditoren prüfen — weil wir selbst welche sind.
Viele im Team haben jahrzehntelang auf der anderen Seite des Tisches gesessen. Wir kennen die Fragen, die Kapitel, die Erwartungen — weil wir sie selbst gestellt haben. Das ist die Grundlage für jeden Erwartungshorizont in PRISM.
Erfahrung als Implementierungsberater
Hunderte Projekte. Wir kennen die Probleme von innen.
Wir wissen, warum Zertifizierungsprojekte scheitern, was in drei Monaten realistisch ist und wo ein Auditor in der Praxis hinschaut. Diese Erfahrung steckt in jedem Feature von PRISM — nicht als generische KI, sondern als destilliertes Fachwissen.
Beides in einer Software
Diese Kombination hat vor uns niemand in Software gebracht.
Auditoren oder Berater — im Markt beherrscht jeder eine Seite. Wer beide Perspektiven nicht aus erster Hand kennt, baut am Ende Checklisten, keine Erwartungshorizonte. Das ist der Unterschied. Das ist der Vertrauensanker hinter allem, was Sie hier lesen.
Ein Managementsystem, das zu Ihrem Unternehmen passt — und den Auditor kennt.
PRISM baut kein Einheits-ISMS. Die Plattform passt das Managementsystem auf Ihre Prozesse, Risiken und Ausgangslage an. Und weil es von Auditoren gebaut wurde: Zu jedem Normkapitel weiß PRISM, was ein Auditor erwartet.
- Die KI analysiert Ihre Dokumente — immer bezogen auf Ihren konkreten Kontext, nicht auf eine generische Checkliste.
- Zu jedem Kapitel kennt PRISM den Erwartungshorizont eines Auditors. Lücken werden begründet, nicht nur markiert.
- Das Zertifikat ist das Ergebnis eines Systems, das wirklich zu Ihnen passt — nicht das Ziel, dem alles untergeordnet wird.

Der Auditor ist im Paket. Der Termin steht, bevor die erste Maßnahme beginnt.
Bei Certified und Guided buchen Sie Berater und Auditor zusammen. Sie bekommen einen Fixpreis und ein Datum.
- Fixpreis statt Tagessätzen: Aufwand, der uns überrascht, ist unser Problem.
- Der Zieltermin steht im Vertrag, nicht in einer Absichtserklärung.
- Was Sie selbst leisten müssen, steht vorher fest — in Stunden, nicht in Floskeln.

So läuft es
Von der ersten Woche bis zur Rezertifizierung.
Durchschnittlich 3 Monate bis zum Zertifikat — und dann drei Jahre Laufzeit, in denen das Managementsystem leben muss.
| Woche 1 Kickoff und Gap-Analyse Scope, Standorte, Normen. Die KI bewertet, was schon da ist. | Monat 1–2 Richtlinien und Maßnahmen Vorlagen, Verantwortliche, Fristen. Berater begleiten je Stufe. | Monat 2 Voraudit Der Auditor prüft, was er später prüfen wird. | Monat 3 Zertifizierungsaudit Stufe 1 und 2, begleitet. Zertifikat. | Jahr 1 und 2 Überwachungsaudits Nachweise entstehen im Betrieb, nicht kurz vorher. | Jahr 3 Rezertifizierung Mit einem System, das drei Jahre gelebt hat. |
|---|---|---|---|---|---|
| Was PRISM in jedem Schritt leistet | |||||
| KI-gestützte Gap-Analyse | Richtlinien-Editor mit 80+ Vorlagen | Interner Audit-Workflow | Vollständiges Evidenz-Paket auf Knopfdruck | Automatische Nachweiserfassung | Delta-Analyse zum Vorstand |
| Norm-Mapping (Annex A / Controls) | KI-Bewertung gegen Norm-Anforderungen | Feststellungen und Maßnahmen-Tracking | Auditor direkt in PRISM buchbar | Fristen- und Aufgaben-Monitor | Rezertifizierungs-Workflow aus dem Betrieb |
| Scope und Ausnahmen | Maßnahmen mit Frist und Verantwortlichen | Auditor-Freigabe für Dokumente | Zertifikat-Verwaltung und Ablaufdaten | KI-Risiko-Neubewertung | Scope-Erweiterung auf Knopfdruck |
| Risikobasierter Maßnahmenplan | Berater-Zugang direkt in der Plattform | Evidenz-Sammlung strukturiert | Revisionssicheres Protokoll | Überwachungsaudit-Workflow | Crosswalk: weitere Normen ohne Doppelarbeit |
Die 3 Monate sind ein Durchschnitt über unsere Projekte. Wie lange es bei Ihnen dauert, hängt von Scope und Ausgangslage ab — das sagen wir Ihnen im Direktgespräch, nicht danach.
Die PRISM-Plattform
Vier Produkte. Eine Datenbasis. Ein Anbieter.
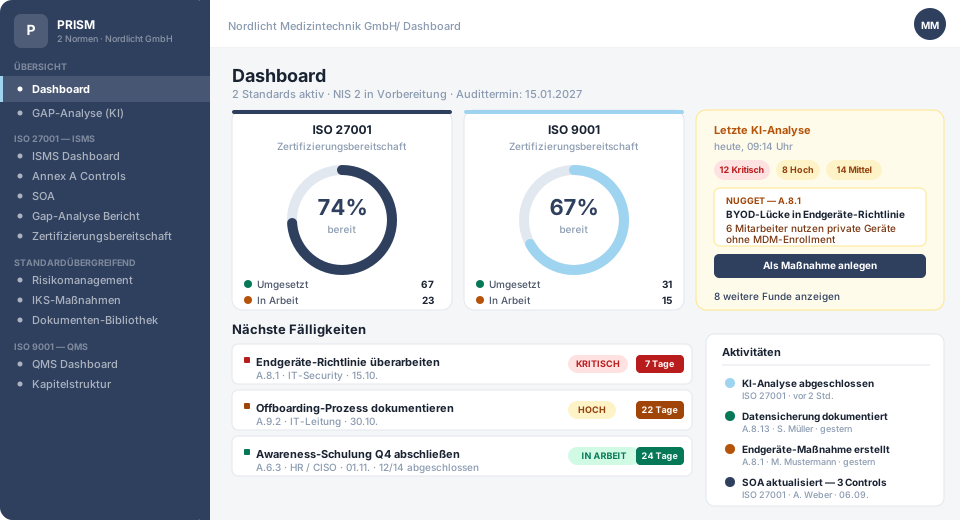
PRISM ist keine Produktliste — es ist eine Plattform. Controls, Assets, Nachweise und Risiken teilen sich eine Datenbasis über alle Module hinweg.
PRISM ISO
Compliance & Zertifizierung
Gap-Analyse, Richtlinien, SoA, Maßnahmen, Multi-Framework-Crosswalk.
Ansehen →
PRISM Audit
Audit-Management
Interne Revision, Zertifizierungsaudit, externer Auditor — auf einer Datenbasis.
Ansehen →
PRISM Vanguard
Vulnerability Management
Schwachstellen → ISMS-Risiken. Kalibriert, priorisiert, SLA-verfolgt.
Ansehen →
PRISM EagleEye
Security Operations
SIEM-Events, Asset-Abhängigkeiten, Risk-Score — als Compliance-Evidenz.
Ansehen →
Nach dem Zertifikat
Das Zertifikat ist der Anfang. PRISM bleibt.
Die meisten Managementsysteme sterben zwischen zwei Audits. PRISM nicht: Nachweise entstehen automatisch im Betrieb, Fristen sind jederzeit sichtbar — permanent auditbereit, ohne manuellen Aufwand kurz vor dem Termin.
3
Jahre Laufzeit hat jedes Zertifikat. PRISM begleitet jedes davon.
- Managementsystem läuft weiter — nicht nur bis zum Zertifikat
- Maßnahmen mit Verantwortlichen und Fristen, KI-gestützte Risiko-Neubewertung, Richtlinien-Freigabe-Workflow — das ISMS bleibt ein lebendiges System, nicht ein Aktenstapel, der einmal im Jahr aufgewühlt wird.
- Nachweise entstehen im Betrieb, nicht kurz vor dem Audit
- Jede Freigabe, jeder Maßnahmen-Abschluss, jede Managementbewertung wird revisionssicher protokolliert. Fällige Aufgaben und ablaufende Dokumente sind jederzeit in der Plattform sichtbar.
- Überwachungsaudit: von der Planung bis zum Follow-up
- Interne Revisoren planen das Audit-Jahresprogramm in PRISM Audit, führen Prüfungen von Vorbereitung bis Bericht vollständig durch und tracken Maßnahmen aus Feststellungen bis zur Erledigung.
Zwei Wege zu uns.
Ergebnis besprechen
Norm, Scope, Stufe, Termin: 30 Minuten mit jemandem, der Zertifizierungen begleitet hat. Wenn Sie wollen, mit Blick in PRISM an Ihrem Beispiel.
Kein Folien-Pitch. Konkrete Antworten.
Selbst ausprobieren
Eigener Mandant, 14 Tage, echte Funktionen. Sie sehen, wie PRISM Ihre Dokumente bewertet — ohne Gespräch, ohne Verpflichtung.
Häufige Fragen
Wie schnell sind wir zertifiziert?
Im Durchschnitt nach 3 Monaten. Den Termin für Ihr Projekt legen wir im Direktgespräch fest — abhängig von Scope, Standorten und Ausgangslage.
Was müssen wir selbst leisten?
Entscheidungen, Freigaben und Ansprechpartner je Bereich. Wie viele Stunden das pro Woche sind, steht vor Vertragsschluss fest — bei Certified deutlich weniger als bei Self-Managed.
Was passiert nach dem Zertifikat?
PRISM läuft im Betriebsmodus weiter: wiederkehrende Aufgaben, Risiko-Neubewertung, Vorfallmanagement und die Vorbereitung der Überwachungsaudits in Jahr 1 und 2.
Wer ist der Auditor?
Bei Certified und Guided ist das Zertifizierungsaudit Teil des Pakets. Der Auditor ist unabhängig von der Beratung — welche Zertifizierungsstelle, besprechen wir mit Ihnen.
Was kostet PRISM?
Drei Stufen: Self-Managed (Software), Guided (Software und Beratung), Certified (alles inklusive Audit, Fixpreis). Welche zu Ihnen passt und was sie kostet, klären wir im Direktgespräch.