

PRISM Vanguard
Vulnerability Management, das den Report ernst nimmt.
Ein Scanner findet Schwachstellen. Vanguard entscheidet, welche zählen. Von der Entdeckung über CVE-Korrelation und EPSS-/KEV-Priorisierung bis zum SLA-verfolgten Fix und dem fertigen Kundenbericht — kalibriert, nachvollziehbar, ohne Alarm-Rauschen. Self-hosted, KI und Hosting in Deutschland.
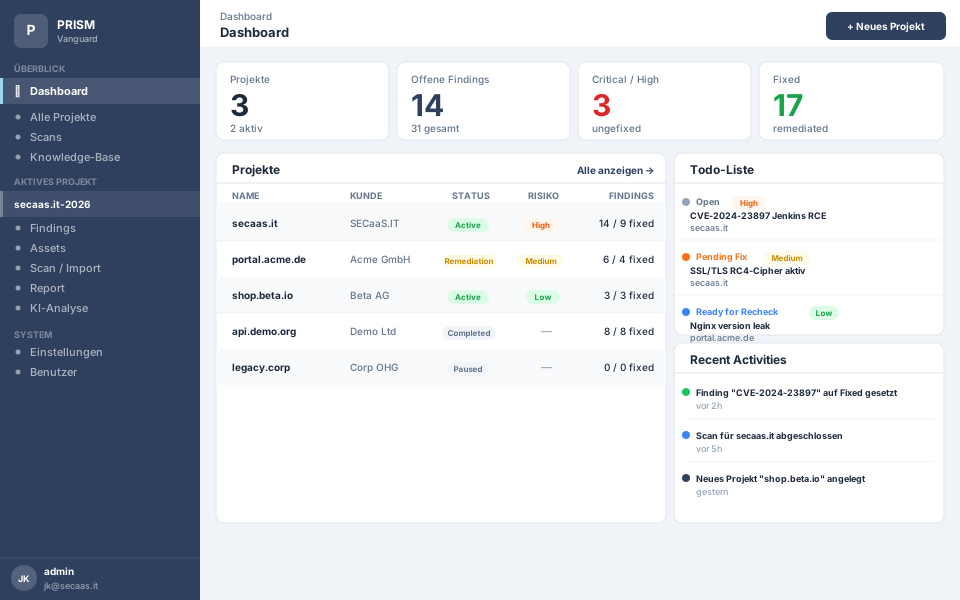
Der Scanner findet 400 Criticals.
Davon sind 12 tatsächlich ausnutzbar. Den Rest erklärt das Ticket-System drei Monate später als False Positive.
Priorität nach CVSS-Score.
CVSS 9.8 — ohne Exploit in freier Wildbahn, nicht erreichbar von außen, Legacy-System das 2025 abgeschaltet wird. Trotzdem ganz oben.
Der Jahres-Pentest ist durch.
Neun Monate später. Neue CVEs, veränderte Infrastruktur, kein Re-Scan. Das Lagebild von März ist nicht mehr das Lagebild von jetzt.
Vanguard behebt alle drei — kalibriert, kontinuierlich, nachvollziehbar.
Kalibrierung
Warum Vanguard anders ist.
Der Rohbefund ist billig. Die Einordnung ist die Arbeit. Jeder Scanner produziert Criticals — Vanguard prüft, ob es welche sind: Legacy-Signaturen auf moderner Infrastruktur werden entschärft, Angriffsarten korrekt benannt (ein DoS ist kein RCE), Ausnutzungs-Voraussetzungen stehen am Fund, Catch-all-/Soft-404-Phantome fallen raus.
Übrig bleibt eine kurze Liste echter Risiken statt einer langen Liste Vermutungen — nachvollziehbar bis zur einzelnen Zeile, ohne Nacharbeit beim Kunden.
Geräteklassen
Ein Scanner sieht eine IP. Vanguard sieht ein Gerät.
Vanguard erkennt aus dem Scan, ob hinter einer Adresse eine Synology, eine FRITZ!Box, ein Proxmox-Host oder ein Drucker steckt — und nennt den richtigen Patch-Weg: DSM-/Firmware-Update statt „apt für alle". Auf firmware-verwalteten Appliances entschärft es zusätzlich die Banner-CVE-Fehlalarme, die entstehen, wenn ein Hersteller Fixes backportet ohne die Version zu erhöhen.
Synology NAS
→ DSM-Update
FRITZ!Box
→ Firmware
Proxmox
→ PVE-Update
Drucker / IoT
→ Gerätescanner
Pipeline
Ein Werkzeug für den ganzen Weg.
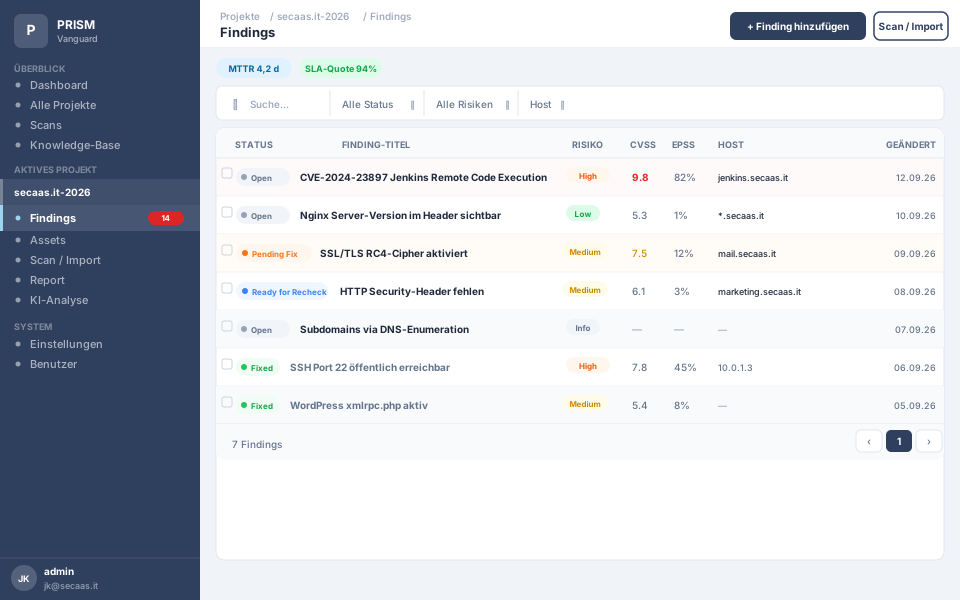
Fünf Tools und eine Tabelle. Oder eine Plattform. Recon, Scan, Kalibrierung, Priorisierung, Report laufen an einem Ort — was gescannt wird, landet im selben Bericht wie das, was priorisiert wird.
OSINT und Subdomain-Enumeration: PRISM Vanguard kartiert Ihre Angriffsfläche — Assets, Subdomains, offene Ports, exponierte Services. Alles an einem Ort, bevor der erste Scan läuft.
Was PRISM Vanguard mitbringt
- Durchgängiger Pentest-Workflow: Planung → Scan → Findings → Bericht → Follow-up
- Kalibrierte Severities, weniger False Positives: nachvollziehbare Regeln, die der Admin ohne Release pflegt
- Geräteklassen-Erkennung: NAS/Router/Proxmox/Drucker automatisch erkannt — gerätespezifischer Patch-Weg statt „apt für alle"
- Anpassbares Kalibrier-Ruleset: eigene Signaturen und Regeln pflegbar — ohne Software-Update
- CVE-Korrelation via NVD: Produktversionen automatisch gegen Schwachstellen abgleichen
- EPSS + CISA-KEV: Priorisierung nach realer Exploit-Wahrscheinlichkeit statt Bauchgefühl
- CSAF-Advisory-Abgleich & Frühwarnung: Abgleich gegen BSI-CERT-Bund-, CISA- und Red-Hat-Advisories — Warnung bei neuem Treffer im eigenen Bestand
- Kontinuierliches Attack-Surface-Monitoring: neue Subdomains, Ports oder Endpunkte lösen automatisch eine Warnung aus
- Authentifizierte Scans: Zugangsdaten sicher hinterlegen, Vanguard scannt auch hinter dem Login
- Erweiterte Asset-Discovery: exponierte Cloud-Storage-Buckets (S3, GCS, Azure Blob) und SMB-/NFS-Freigaben — strikt read-only
- Retest mit Delta-Report: ein Retest schrumpft den Bericht — behoben/neu/weiterhin offen auf einen Blick
- Engagement-Profile: vom passiven Recon bis zum Deep-Audit — Scan-Tiefe und -Tempo je Engagement wählbar
- SLA-Tracking: MTTR, SLA-Quote und Überfälligkeits-Alarme — belegbar, nicht gefühlt
- KI-Analyse: Bewertung und Maßnahmen-Empfehlungen, KI lokal — Daten bleiben im Haus
- Report-Generator & Jira-Export: Berichte (PDF/DOCX) auf Knopfdruck, Findings direkt als Jira-Tickets
- Kontinuierliches VM: Self-Healing-Re-Scan — laufender Betrieb, nicht nur der Jahres-Pentest
- Echte Mandantentrennung: mehrere Kunden und Projekte parallel, mit strikter Zugriffstrennung je Mandant
Souverän und prüffest.
Ihre Schwachstellen bleiben Ihre Schwachstellen. Self-hosted, KI-Auswertung lokal, Hosting in Deutschland — Finding-Daten verlassen das Haus nicht. Jede Bewertung ist begründet und bis zur Regel nachvollziehbar, kein Blackbox-Score. Gebaut für KRITIS-, NIS-2- und regulierte Umgebungen, in denen „vertrau uns" keine Antwort ist.
Für wen ist PRISM Vanguard?
Security-Consultants
Mehrere Kundenprojekte parallel, Reports und Findings, die der Kunde selbst nachverfolgt.
Interne Security-Teams
Vulnerability Management im laufenden Betrieb — nicht einmal im Jahr.
CISOs & IT-Leitung
Das Risikoportfolio auf einen Blick — was ist offen, was überfällig, wo drückt es.
An einem echten Projekt statt an Folien.
Im Erstgespräch zeigen wir Scan, Kalibrierung, CVE-Korrelation und Report an einem realen Pentest — nicht an einer Demo-Slide.