

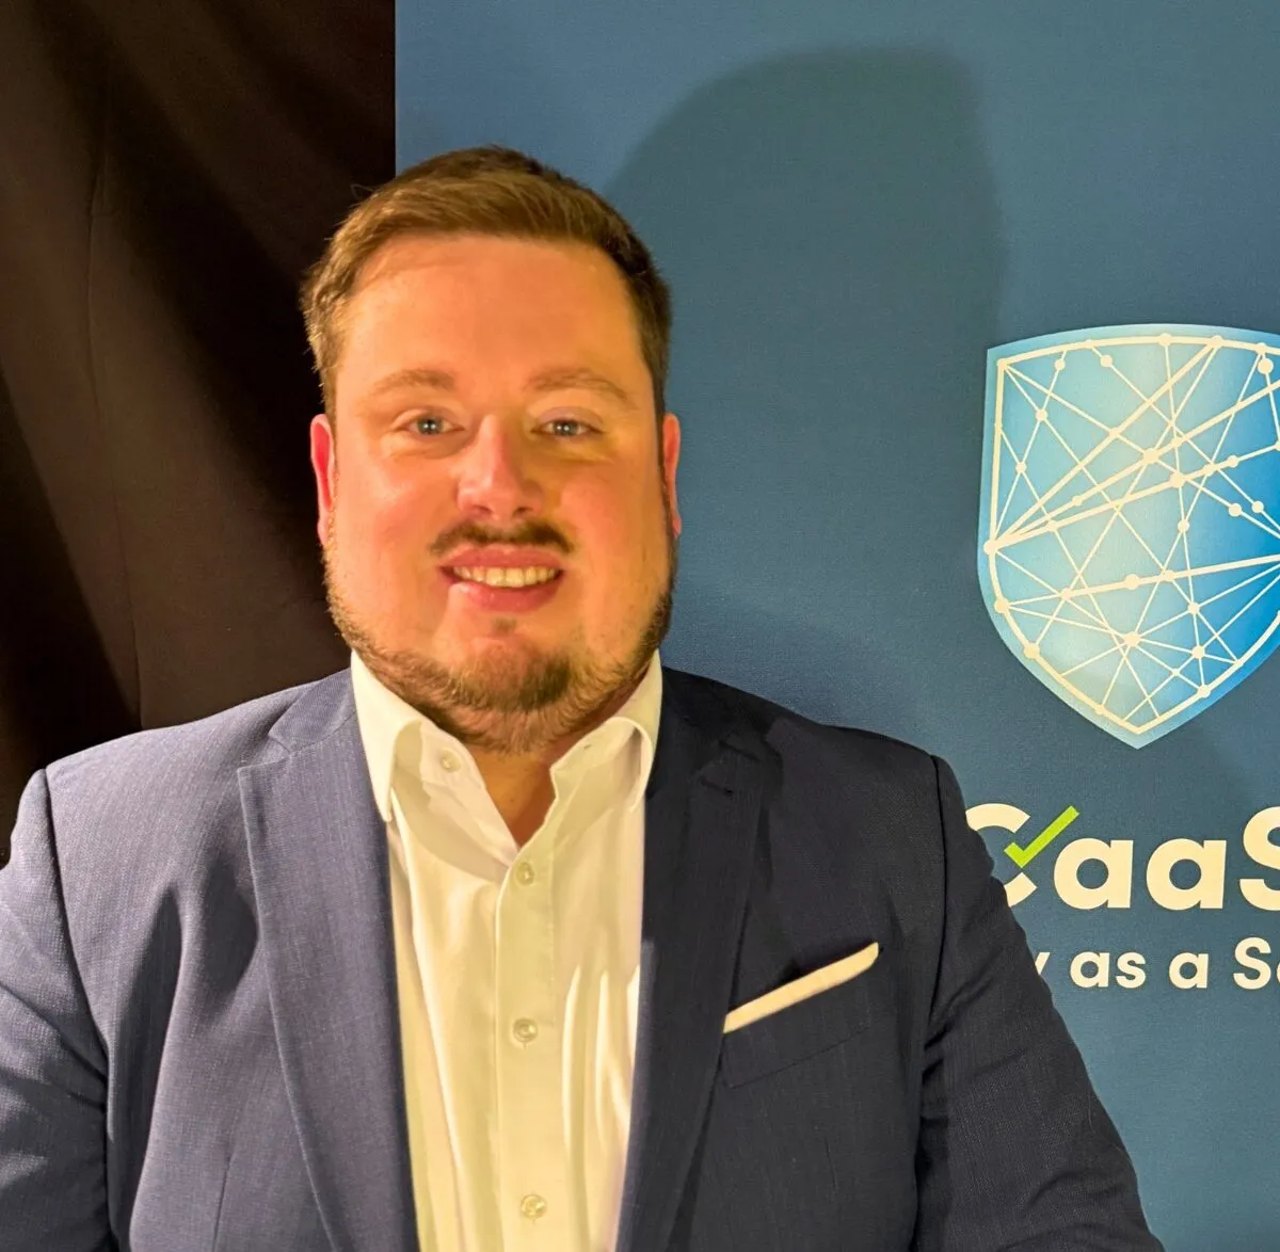
Jörg Spöcker
CEO
Verantwortlich für das operative Geschäft und die strategische Weiterentwicklung von SECaaS.IT. Jörg sorgt dafür, dass das Unternehmen liefert, was es verspricht — strukturiert, verlässlich und ohne Überraschungen.
Über SECaaS.IT
SECaaS.IT ist kein Anbieter von Formularen und Checklisten — wir ändern dauerhaft, wie Organisationen Informationssicherheit implementieren und betreiben. Software, Beratung und ein direkt buchbarer Auditor, alles aus einer Hand, zum Fixpreis.
Kunden, die auf PRISM setzen











Unser Ansatz
Regulatoren in ganz Europa stellen dieselbe Anforderung: ISO 27001, NIS 2, DORA, der AI Act und der CRA verlangen kein Zertifikat. Sie verlangen ein lebendes, prüfbares Informationssicherheitsmanagementsystem — eines, das dauerhaft betrieben wird, sich an neue Bedrohungen anpasst und Nachweise auf Abruf liefert. Das BSI geht mit seinem integrierten, risikobasierten Ansatz zum IT-Grundschutz genau in diese Richtung. Wir haben PRISM für genau diese Realität gebaut.
01
Strukturierte Implementierung
PRISM führt Ihr Team durch die vollständige Implementierung — SoA, Richtlinien, Maßnahmen, Risikobeurteilung. Wissen bleibt im Haus; keine Beraterabhängigkeit nach dem Go-live.
02
Dauerhafter Betrieb
Nach der Zertifizierung hält PRISM Ihr ISMS am Leben: automatisierte Nachweiserhebung, laufende Control-Tests, Regulatory-Change-Monitoring — alles dokumentiert und prüffertig.
03
Multi-Framework-Abdeckung
Eine Plattform, 14+ Frameworks. ISO 27001, BSI C5, NIS 2, DORA, AI Act, CRA, TISAX, SOC 2 — Regulierungen bauen aufeinander auf. PRISM bildet die Überschneidungen ab: einmal umsetzen, viele erfüllen.
Die Compliance-Plattform, die den vollständigen Lebenszyklus abdeckt — vom ersten Tag bis zur nächsten Rezertifizierung.
Die meisten Anbieter helfen Ihnen, zertifiziert zu werden. Wenige helfen Ihnen, zertifiziert zu bleiben. Software, Beratung und ein direkt buchbarer Auditor in einem einzigen Fixpreis-Angebot — das ist unser konkretes Angebot. Es adressiert, wohin sich das BSI und der europäische Regulierungsrahmen bewegen: Compliance nicht als Ereignis, sondern als dauerhafte operative Fähigkeit.
Das Team
Jörg Spöcker
CEO
Verantwortlich für das operative Geschäft und die strategische Weiterentwicklung von SECaaS.IT. Jörg sorgt dafür, dass das Unternehmen liefert, was es verspricht — strukturiert, verlässlich und ohne Überraschungen.
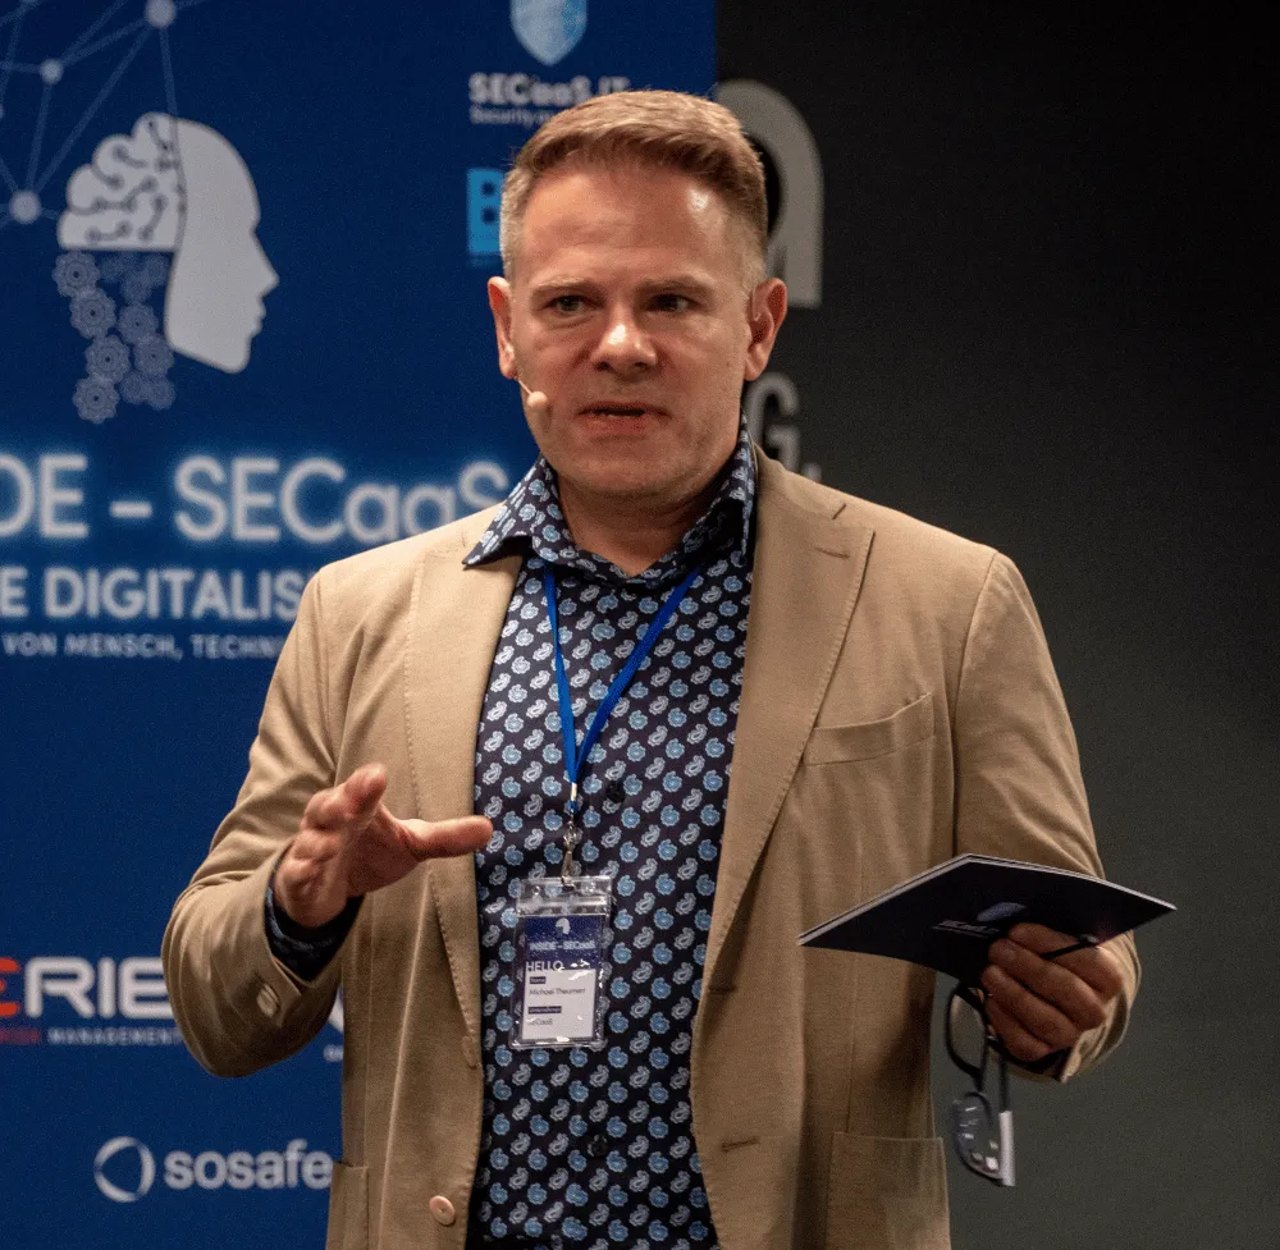
Michael Theumert
Mitgründer
Mitgründer und technischer Kopf hinter der frühen SECaaS-Produktphilosophie. Michael hat die methodische Grundlage für das gelegt, was heute in PRISM läuft.
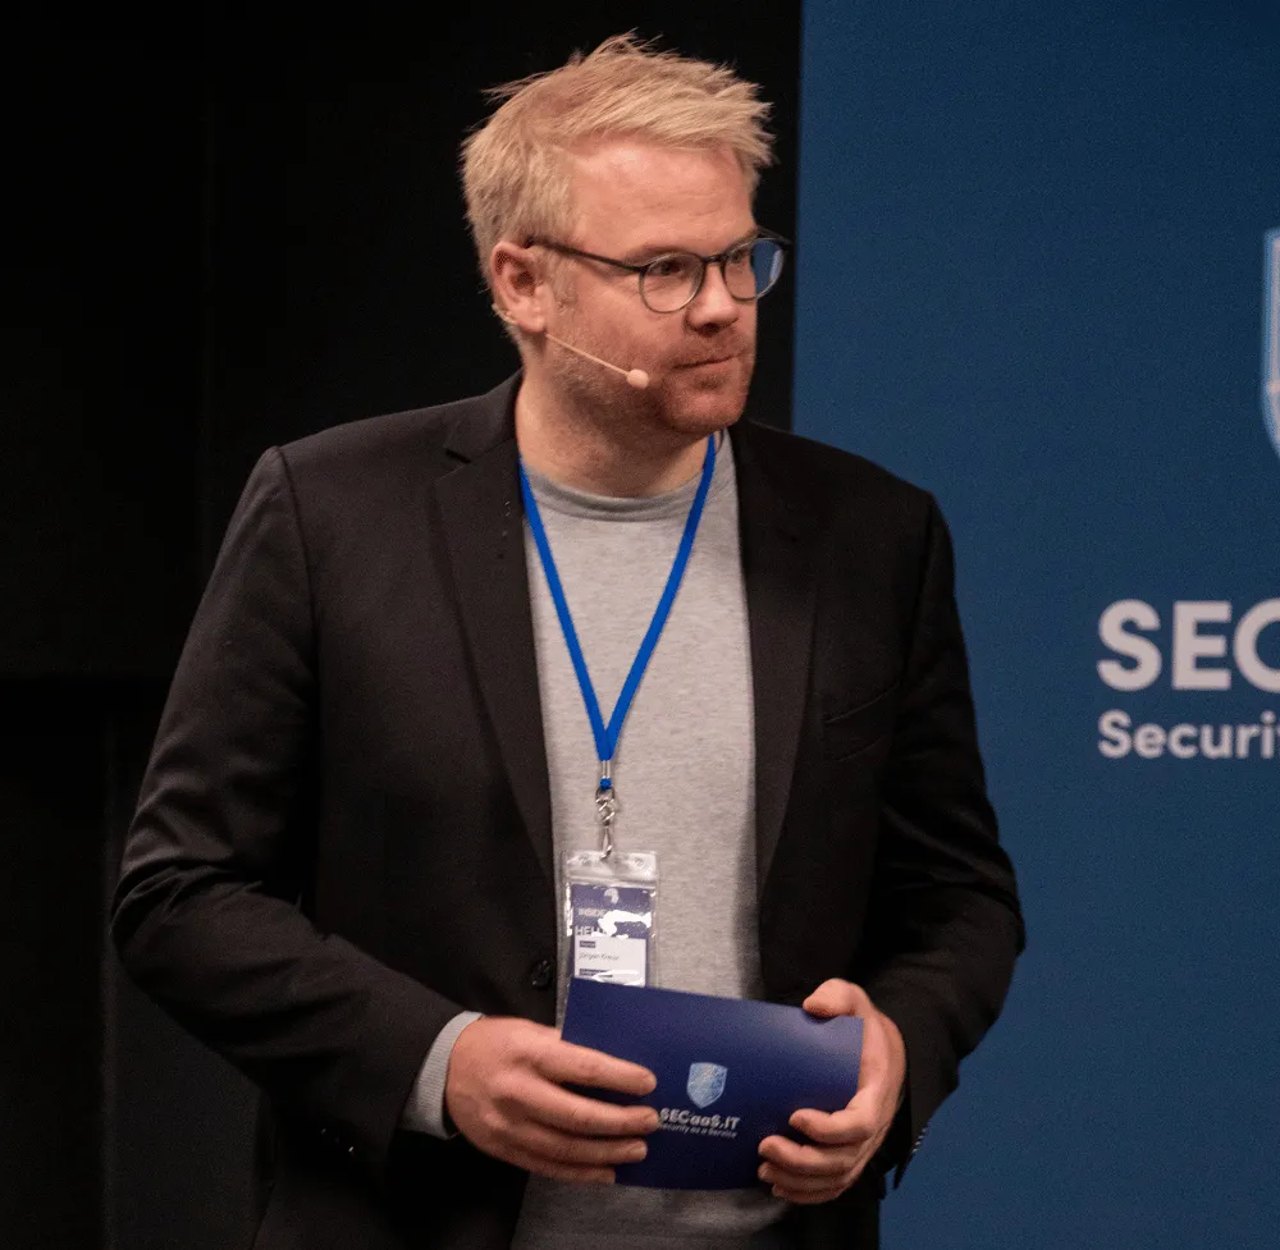
Jürgen Kreuz
Mitgründer
Mitgründer von SECaaS.IT und Architekt der PRISM-Plattform. Jürgen verbindet operative Erfahrung aus Hunderten von Implementierungsprojekten mit dem Blick für strukturelle Skalierung — von der ersten Richtlinie bis zur Enterprise-Zertifizierung.
Mitgliedschaften & Berufungen
EU Health Cybersecurity Advisory Board · Europäische Kommission
Jürgen Kreuz wurde 2025 in den Health Cybersecurity Advisory Board der Europäischen Kommission berufen — eines der wenigen deutschen Mitglieder in diesem EU-Beratungsgremium für Cybersicherheit im Gesundheitswesen.
Bundeswirtschaftssenat · BVMW — wirtschaftssenat.de
Für unternehmerische Leistungen wurde Jürgen Kreuz 2024 in den Bundeswirtschaftssenat des BVMW berufen — das Exzellenz-Gremium des Bundesverbandes mittelständischer Wirtschaft.
Netzwerk
Für Spezialbereiche arbeiten wir mit ausgewählten Partnern zusammen — geprüft, aufeinander abgestimmt und in gemeinsamen Projekten erprobt.
 Audit & Zertifizierung
TASCO Revision und Beratung GmbH
Objektive Revisions- und Beratungsdienstleistungen für den Mittelstand — von der IT-Prüfung über Compliance-Beratung bis zur Einrichtung interner Revisionsfunktionen. DIIR-Audit-Standard Nr. 3 zertifiziert.
tasco-revision.de → Beratung & Transformation
LeadingSecure GmbH
Spezialisierte Sicherheitsebene für den Mittelstand — Governance, Krisenfestigkeit und Nachweispflicht als externer ISB und vCISO. ISO/IEC 27001, NIS-2, BCM nach BSI 200-4.
leadingsecure.de → Audit & Zertifizierung BFMT Gruppe
Unabhängige Wirtschaftsprüfer und IT-Auditoren (SSAE 18). BFMT ist unser bevorzugter Prüfungspartner für BSI C5 und ISO-Zertifizierungen im deutschsprachigen Raum.
bfmt.net → Audit & Zertifizierung Ypsilon Wirtschaftsprüfer
Spezialisierte Wirtschaftsprüfungsgesellschaft mit Fokus auf IT-Compliance und Cloud-Testierungen. Setzt PRISM Audit für die eigene Prüfungsarbeit ein.
ypsilon.group → Audit & Zertifizierung
Advanta Wirtschaftsprüfung
Prüfungs- und Attestierungsspezialist für IT-intensive Organisationen. Partner für ISO- und BSI-C5-Testierungen in komplexen regulatorischen Umfeldern.
advanta.de → Beratung & Transformation
e-brain Solutions
Spezialisten für IT-Governance, Risiko- und Compliance-Beratung. Langjähriger Partner bei branchenübergreifenden ISMS-Implementierungsprojekten.
ebrain-solutions.de → Technologie & Entwicklung
U-KNOW
Technologie- und Entwicklungspartner für maßgeschneiderte KI-Lösungen — CRM/ERP-Integration, Automatisierung, Chatbots und KI-Agenten.
u-know.ai → Beratung & Transformation
Ontron GmbH
Prozessoptimierung und IT-Projektmanagement seit 1999, spezialisiert auf Krankenhäuser und Verwaltungsorganisationen. Ganzheitliche Methodik für Digitalisierung und Effizienzgewinne.
ontron.de → Audit & Zertifizierung
Collegium Auditores GmbH
Spezialisiert auf IT-Audit, Compliance, Datenschutz und Informationssicherheit. Unterstützt Unternehmen bei NIS-2/BSIG-Umsetzung und KI-Governance.
collegium-auditores.com →Sie sind Berater, MSP oder Wirtschaftsprüfer?
PRISM ist als White-Label- und Co-Branding-Lösung für Partnerunternehmen verfügbar. Treten Sie unserem Netzwerk bei und bieten Sie Ihren Kunden Compliance as a Service.
Partner werden anfragenKontakt
Sebastian-Kneipp-Straße 41
60439 Frankfurt am Main
Im Erstgespräch zeigen wir, wie wir für Ihr Unternehmen konkret arbeiten — ohne Verkaufspitch.