

TISAX (VDA ISA 6.0)
TISAX-Nachweis für die Automobil-Lieferkette.
Ein OEM oder Tier-1-Kunde verlangt ein TISAX-Label als Voraussetzung für die Zusammenarbeit. PRISM ISO deckt den vollständigen Audit-Workflow ab — mit KI-Bewertung Ihrer Richtlinien und einem Auditor, den Sie direkt mitbuchen können.
Für wen
Zulieferer und Dienstleister der Automobilindustrie, die von einem OEM oder Tier-1-Partner zum TISAX-Assessment aufgefordert wurden — unabhängig vom Assessment-Level.
Läuft bereits eine ISO-27001-Zertifizierung? Ein Control zählt für beide Normen.
KI-Richtlinienbewertung
Was fehlt — je TISAX-Anforderung, nicht pauschal.
PRISM liest Ihre vorhandenen Richtlinien und zeigt für jede VDA-ISA-Anforderung, was abgedeckt ist und was konkret fehlt — mit Erwartungshorizont je Kapitel.

Was Sie konkret bekommen
Was PRISM für TISAX mitbringt
-
Vollständiger TISAX-Audit-Workflow
VDA ISA 6.0, alle Assessment-Level — von der Planung bis zum Nachweis in einem System.
-
Controls & Gap-Analyse
Informationssicherheit der Lieferkette: jede Anforderung bewertet, Lücken konkret benannt.
-
KI-Richtlinienbewertung
PRISM liest Ihre Richtlinien und zeigt je TISAX-Anforderung, was erfüllt ist und was fehlt.
-
Multi-Framework-Mapping
Controls für TISAX einmal erfüllen — automatisch für ISO 27001 wiederverwenden.
-
SoA automatisch
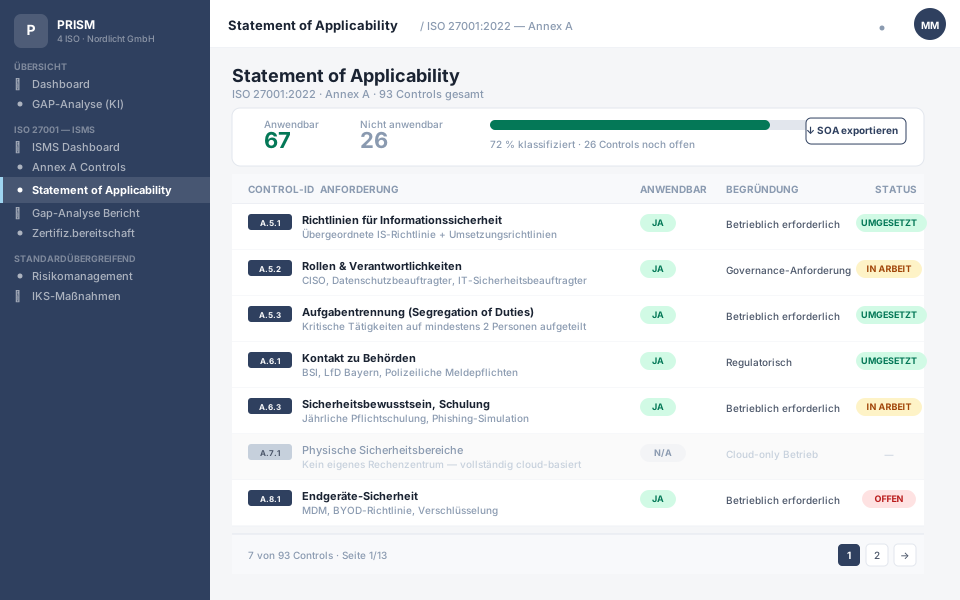
Das Statement of Applicability entsteht direkt aus Ihren Bewertungen — prüffertig.
-
Auditor direkt buchbar
Sobald Sie zertifizierungsreif sind, buchen Sie den Auditor ohne Koordinationsaufwand dazu.
TISAX Assessment-Vorbereitung
TISAX-Nachweis: strukturiert, nicht als Beratungsprojekt auf Zeit.
TISAX (VDA ISA 6.0) fordert ein strukturiertes ISMS für die Automobil-Lieferkette. PRISM ISO deckt alle Anforderungen aller drei Assessment-Level ab — mit SoA, Gap-Analyse und Maßnahmenplan für die Auditoren der ENX Association.
Häufige Fragen zu TISAX
- Was ist TISAX?
- TISAX (Trusted Information Security Assessment Exchange) ist ein Informationssicherheits-Assessment-Standard speziell für die Automobilindustrie, entwickelt vom VDA. Es basiert auf VDA ISA 6.0 (eng angelehnt an ISO 27001) und wird von OEMs und Tier-1-Zulieferern als Voraussetzung für Projektbeteiligungen gefordert.
- Für wen ist TISAX verpflichtend?
- TISAX ist für Unternehmen der Automobil-Lieferkette erforderlich, die sensible Informationen von OEMs (z.B. BMW, Mercedes, Volkswagen, Porsche, Audi) verarbeiten — Konstruktionspläne, Prototypen-Fotos, Kundendaten oder Fahrzeugentwicklungsunterlagen. Wer als Zulieferer tätig sein will, braucht TISAX.
- Was sind die TISAX-Assessment-Level?
- TISAX unterscheidet drei Assessment-Level: Level 1 (Self-Assessment, keine externe Prüfung), Level 2 (Assessment durch akkreditierten Prüfdienstleister, kein physischer Site Visit), Level 3 (umfassendes Assessment mit physischem Site Visit — für höchste Schutzbedarf-Anforderungen wie Prototypen). Der OEM legt das erforderliche Level fest.
- Wie lange dauert eine TISAX-Zertifizierung?
- Mit PRISM ISO und strukturiertem Vorgehen sind Unternehmen typischerweise in 3–6 Monaten assessment-bereit. Die Terminverfügbarkeit des Prüfdienstleisters kann den Zeitplan beeinflussen. Wer mit dem richtigen Vorgehen startet, vermeidet häufige Fehler und Nacharbeitsrunden.
- Wie verhält sich TISAX zu ISO 27001?
- TISAX basiert stark auf ISO 27001 — wer bereits ISO 27001 zertifiziert ist, hat den größten Teil der TISAX-Anforderungen schon erfüllt. PRISM ISO enthält einen TISAX-ISO-27001-Crosswalk: Controls einmal erfüllen, für beide Anforderungen verwenden. Spezifische TISAX-Zusatzanforderungen (Schutzbedarfe, Prototypen, Kundendaten) werden gesondert erfasst.
Software allein — oder mit Berater und Auditor?
Drei Stufen, ein Ziel: Ihr TISAX-Label. Von der Lizenz bis zum Fixpreis-Paket mit Auditor inklusive.
So geht PRISM vor
Von der Lücke bis zum laufenden Betrieb.
Vier Phasen, eine Plattform — kein Wechsel zwischen Tools, keine Lücken zwischen Phasen.



Wo stehen Sie heute?
PRISM bewertet Ihre bestehenden Dokumente, Prozesse und Kontrollen gegen alle Anforderungen der TISAX. Jede Lücke kommt mit Begründung und direktem Link zur Maßnahme — kein manuelles Zusammensuchen.
Was unsere Kunden sagen
„Der Security Health Check war sehr effizient und zielführend und half uns, Transparenz zu schaffen."
Johannes Beier
IT-Leiter · B2B Medical
Security Health CheckKunden, die auf PRISM setzen











Zeigen Sie uns Ihre TISAX-Anfrage.
Im Erstgespräch klären wir konkret, welches Assessment-Level Sie brauchen und wie lange es dauert.