

ISO 9001:2015
Qualitätsmanagement, ohne ein zweites System aufzubauen.
Läuft bereits ein Managementsystem für ISO 27001 oder eine andere Norm? PRISM ISO mappt ISO 9001 darauf, statt eine parallele Struktur zu verlangen — in durchschnittlich 3 Monaten zum Zertifikat.
Für wen
Unternehmen, die bereits ein Managementsystem betreiben (z. B. ISO 27001) und ihren Kunden zusätzlich ein Qualitätsmanagement-Zertifikat nachweisen müssen — Ausschreibungen verlangen häufig beides.
Noch kein Managementsystem? Mit ISO 27001 starten — ISO 9001 lässt sich später mappen.
Was Sie konkret bekommen
Was PRISM für ISO 9001 mitbringt
-
Controls & Gap-Analyse für ISO 9001:2015
Alle QMS-Anforderungen als ausführbare Aufgaben — Lücken konkret benannt, nicht pauschal.
-
Kein Parallelaufbau
ISO 9001 wird auf Ihr bestehendes Managementsystem gemappt — kein zweites System, keine doppelte Dokumentation.
-
KI-Richtlinienbewertung
PRISM liest Ihre bestehenden Richtlinien und bewertet sie gegen jede QMS-Anforderung.
-
Multi-Framework-Mapping
Controls für ISO 27001 einmal erfüllen — automatisch für ISO 9001 wiederverwenden.
-
Internes Audit & Managementbewertung
Direkt in der Plattform — revisionssicher und ohne Extra-Tool.
-
Auditor direkt buchbar
Sobald Sie zertifizierungsreif sind, buchen Sie den Auditor ohne Koordinationsaufwand dazu.
Multi-Framework-Mapping
ISO 9001 auf Ihr bestehendes Managementsystem — ohne Parallelaufbau.
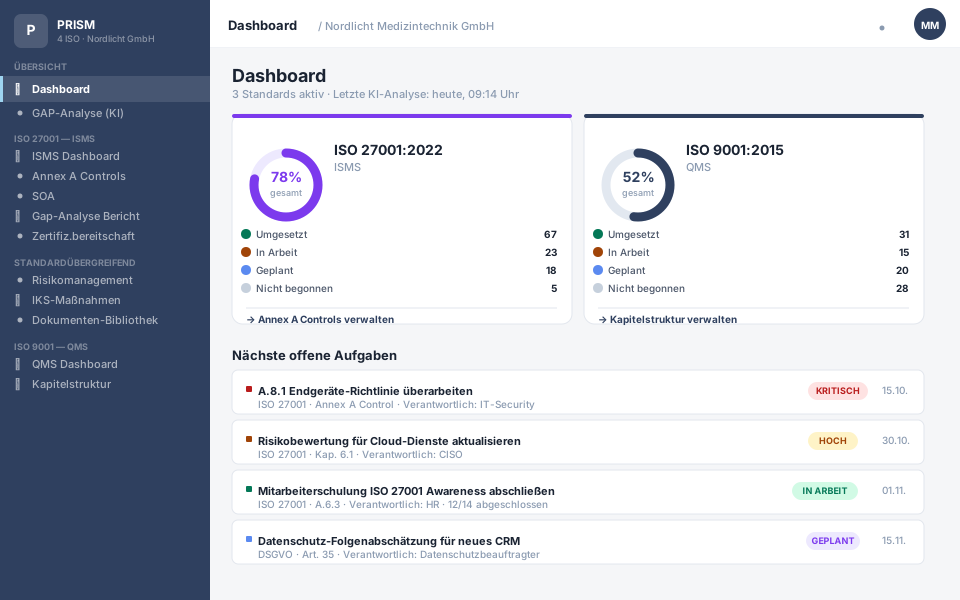
Wer bereits ISO 27001 betreibt, hat den größten Teil schon erledigt. PRISM ISO mappt ISO 9001 auf Ihre bestehenden Controls — Doppelarbeit entfällt, Ihr Zertifizierungsfortschritt bleibt sichtbar.
Häufige Fragen zu ISO 9001:2015
- Für wen ist ISO 9001 relevant?
- ISO 9001 ist die weltweit verbreitetste Norm für Qualitätsmanagement — relevant für Unternehmen jeder Größe, die ihren Kunden oder der öffentlichen Hand ein Qualitätszertifikat nachweisen müssen. Häufig taucht ISO 9001 als Anforderung in Ausschreibungen auf, oft gemeinsam mit ISO 27001.
- Muss ich ein neues System aufbauen?
- Nein. PRISM ISO mappt ISO 9001 auf Ihr bestehendes Managementsystem — sei es ISO 27001 oder eine andere Norm. Controls, die Sie bereits gepflegt haben, werden automatisch für QMS-Anforderungen wiederverwendet. Kein zweiter Dokumentenbaum, kein paralleles Tool.
- Wie lange dauert die ISO-9001-Zertifizierung?
- Mit einem strukturierten Tool und einem schon laufenden Managementsystem sind Unternehmen im Schnitt in 3 Monaten zertifizierungsreif — von der ersten Gap-Analyse bis zum Audit. Der Zeitplan hängt vom vorhandenen Reifegrad ab; in gut aufgestellten Organisationen geht es schneller.
- Kann PRISM ISO 9001 und ISO 27001 gleichzeitig abdecken?
- Ja. Der Multi-Framework-Crosswalk in PRISM ISO überführt Controls einmal erfüllt automatisch in mehrere Normen. ISO 9001 und ISO 27001 teilen viele Anforderungen an Rollen, Verantwortlichkeiten, Dokumentenlenkung und interne Audits — diese müssen nur einmal erfüllt werden.
- Welche Kosten entstehen für die Zertifizierung?
- Die Zertifizierungskosten hängen von Unternehmensgröße, Scope und Zertifizierungsstelle ab. PRISM ISO bietet drei Stufen: Self-Managed (Software), Guided (mit Beraterbegleitung) und Certified (Auditor zum Fixpreis inklusive). Die konkreten Kosten klären wir im Erstgespräch.
Software allein — oder mit Berater und Auditor?
Drei Stufen, ein Ziel: Ihr ISO 9001:2015-Nachweis. Von der Lizenz bis zum Fixpreis-Paket mit Auditor inklusive.
So geht PRISM vor
Von der Lücke bis zum laufenden Betrieb.
Vier Phasen, eine Plattform — kein Wechsel zwischen Tools, keine Lücken zwischen Phasen.




Wo stehen Sie heute?
PRISM bewertet Ihre bestehenden Dokumente, Prozesse und Kontrollen gegen alle Anforderungen der ISO 9001. Jede Lücke kommt mit Begründung und direktem Link zur Maßnahme — kein manuelles Zusammensuchen.
Was unsere Kunden sagen
„Der Security Health Check war sehr effizient und zielführend und half uns, Transparenz zu schaffen."
Johannes Beier
IT-Leiter · B2B Medical
Security Health CheckKunden, die auf PRISM setzen











Zeigen Sie uns Ihr bestehendes System.
Im Erstgespräch klären wir konkret, was für ISO 9001 zusätzlich fehlt.