

ISO/IEC 42001:2023
KI-Governance, ohne ein zweites System aufzubauen.
Läuft bereits ein Managementsystem für ISO 27001 oder ISO 9001? PRISM mappt ISO 42001 darauf, statt eine parallele Struktur zu verlangen. Der Normkatalog wird auf Anfrage kurzfristig eingerichtet — Controls, die Sie bereits pflegen, nutzen Sie sofort mit.
Warum jetzt
- • Enterprise-Kunde oder Investor fragt nach einem strukturierten KI-Managementsystem?
- • Der EU AI Act verlangt Governance-Nachweise, die ISO 42001 als anerkannter Rahmen liefert?
- • Mehrere KI-Systeme im Einsatz, aber noch keine zentrale Steuerung?
Wer bereits ein Managementsystem betreibt, hat den größten Teil der Arbeit — Prozesse, Rollen, Dokumentenlenkung — schon erledigt. ISO 42001 kommt dann als Ergänzung, nicht als neues Projekt.
Was Sie konkret bekommen
Was PRISM für ISO 42001 mitbringt
-
KI-Managementsystem-Controls nach ISO/IEC 42001
Gemappt auf Ihr bestehendes Managementsystem — kein zweites System, keine parallele Dokumentation.
-
Gap-Analyse auf Basis der bestehenden Engine
Die Engine läuft heute für ISO 27001, C5, SOC 2, NIS 2 und TISAX — Ihr ISO-42001-Katalog wird auf Anfrage kurzfristig eingerichtet.
-
Multi-Framework-Crosswalk
Bereits erfüllte Controls aus ISO 27001 oder ISO 9001 automatisch für ISO 42001 wiederverwenden — kein Doppelaufwand.
-
KI-Bewertung Ihrer KI-Richtlinien
PRISM liest Ihre bestehenden Richtlinien zu KI-Rollen und Freigabeprozessen und zeigt je Normkapitel, was fehlt.
-
Anerkannter Baustein für den EU AI Act
ISO 42001 strukturiert KI-Governance-Pflichten nachweisbar — vollständiger AI-Act-Crosswalk in Vorbereitung.
-
Internes Audit & KVP
Managementbewertung und kontinuierliche Verbesserung direkt in der Plattform — revisionssicher dokumentiert.
Noch kein Managementsystem? Mit ISO 27001 starten — ISO 42001 lässt sich später mappen.
KI-Managementsystem
ISO 42001 — Ihr KI-Managementsystem auf Basis bestehender Controls.
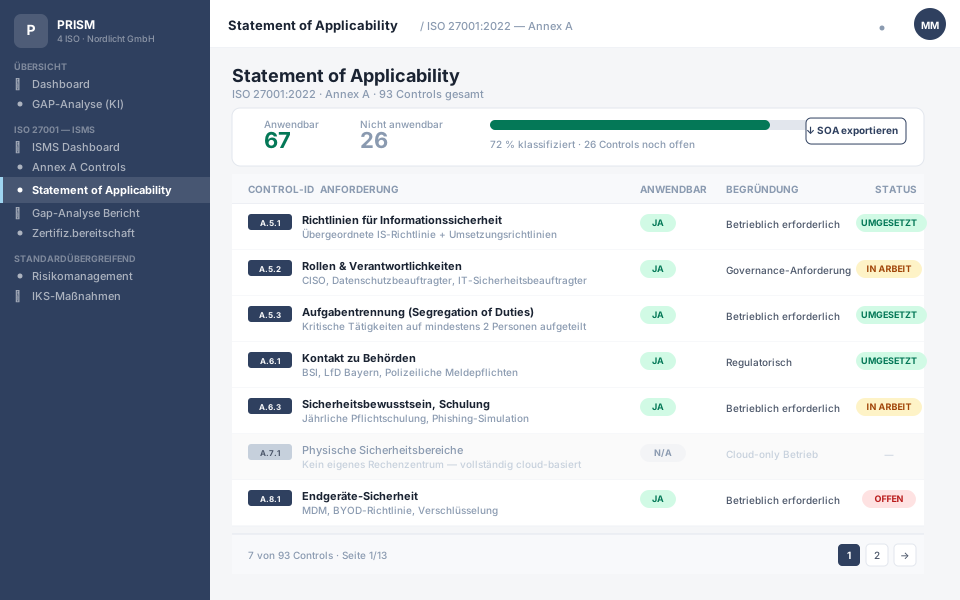
ISO 42001 ist die erste internationale Norm für KI-Managementsysteme. PRISM ISO mappt AIMS-Anforderungen auf Ihr bestehendes Managementsystem und erstellt automatisch eine Statement of Applicability für KI-spezifische Controls.
Für wen ist das gedacht?
Ja, wenn
- Bereits ISO 27001 oder ISO 9001 im Einsatz (bei PRISM oder anderswo)
- Ein oder mehrere KI-Systeme werden entwickelt, betrieben oder beschafft
- Auslöser: EU-AI-Act-Pflichten, Ausschreibung oder Enterprise-Sicherheitsfragebogen
- Ziel: Zertifizierung ohne parallele Struktur aufzubauen
Nicht geeignet
- Noch kein Managementsystem vorhanden (erst ISO 27001 oder ISO 9001 aufbauen)
- Kein eigener KI-Systemeinsatz — dann ist der AI Act allein meist nicht relevant
- Konzerne mit eigenem KI-Governance-Tool
Setzen Sie KI-Systeme ein, die unter den EU AI Act fallen? Mehr zum AI Act mit PRISM — ISO 42001 ist der strukturierte Unterbau dafür.
Häufige Fragen zu ISO/IEC 42001:2023
- Was ist ISO 42001?
- ISO/IEC 42001:2023 ist die erste internationale Norm für KI-Managementsysteme (AIMS). Sie legt Anforderungen an die verantwortungsvolle Entwicklung, den Einsatz und das Management von KI-Systemen fest — inkl. Risikoklassifizierung, Impact Assessment, Transparenz und kontinuierliche Verbesserung.
- Für wen ist ISO 42001 relevant?
- ISO 42001 ist relevant für Unternehmen, die KI-Systeme entwickeln, einsetzen oder betreiben und dies strukturiert nachweisen wollen — gegenüber Kunden, Regulatoren oder im Kontext des EU AI Act. Hochrisiko-KI-Entwickler können ISO 42001 als Nachweis für AI-Act-Konformität nutzen.
- Wie verhält sich ISO 42001 zum EU AI Act?
- ISO 42001 und der EU AI Act ergänzen sich: Der AI Act ist regulatorisch verpflichtend (Verordnung mit Bußgeldern). ISO 42001 ist eine freiwillige Zertifizierungsnorm. Eine ISO-42001-Zertifizierung kann als Konformitätsnachweis für den AI Act dienen, insbesondere für die Anforderungen an Risikomanagementsystem und technische Dokumentation. PRISM ISO enthält den Crosswalk.
- Muss ich ein neues Managementsystem aufbauen?
- Nein. ISO 42001 basiert auf der High-Level-Structure und lässt sich auf ein bestehendes Managementsystem (ISO 27001, ISO 9001) mappen. PRISM ISO überführt Controls automatisch — wer bereits ein ISMS betreibt, hat viele Anforderungen des AIMS schon erfüllt.
- Wie lange dauert die ISO-42001-Zertifizierung?
- Mit einem strukturierten Vorgehen und einem vorhandenen Managementsystem sind Unternehmen typischerweise in 3–6 Monaten zertifizierungsreif. Ohne vorhandenes Managementsystem empfehlen wir, zunächst ISO 27001 als Fundament aufzubauen und ISO 42001 dann als AIMS-Erweiterung zu mappen.
Software allein — oder mit Berater und Auditor?
Drei Stufen, ein Ziel: Ihr Zertifikat. Von der Lizenz bis zum Fixpreis-Paket mit Auditor inklusive.
So geht PRISM vor
Von der Lücke bis zum laufenden Betrieb.
Vier Phasen, eine Plattform — kein Wechsel zwischen Tools, keine Lücken zwischen Phasen.




Wo stehen Sie heute?
PRISM bewertet Ihre bestehenden Dokumente, Prozesse und Kontrollen gegen alle Anforderungen der ISO 42001. Jede Lücke kommt mit Begründung und direktem Link zur Maßnahme — kein manuelles Zusammensuchen.
Was unsere Kunden sagen
„Der Security Health Check war sehr effizient und zielführend und half uns, Transparenz zu schaffen."
Johannes Beier
IT-Leiter · B2B Medical
Security Health CheckKunden, die auf PRISM setzen











Zeigen Sie uns Ihr bestehendes System.
Im Erstgespräch klären wir konkret, was für ISO 42001 zusätzlich fehlt und wie schnell Ihr Katalog eingerichtet ist.