

ISO/IEC 27001:2022
Ein ISMS, das wirklich zu Ihrem Unternehmen passt.
PRISM baut kein Einheits-ISMS. Die Plattform nimmt Ihre Prozesse, Assets und Dokumente auf — bewertet sie gegen die 70+ Kapitel der ISO/IEC 27001:2022 — und führt Sie von der Ausgangslage bis zum laufenden Betrieb. Das Zertifikat kommt am Ende automatisch mit.
Typische Ausgangslage
Ein Schlüsselkunde oder Konzern-Einkauf verlangt ISO 27001 als Lieferantenanforderung. Intern gibt es kein ISMS — nur verteilte Dokumente, Excel-Listen und den Wunsch, das so schnell wie möglich hinter sich zu bringen.
„Das dauert doch ein Jahr" — unsere Kunden sind in durchschnittlich 3 Monaten zertifiziert.
„Wir sind zu klein" — Referenzen liegen bei 20–200 Mitarbeitenden.
- 70+
- Normkapitel der ISO/IEC 27001:2022 vollständig abgedeckt
- Ø 3 Monate
- typische Projektlaufzeit bis zur Zertifizierungsreife
- Multi-Framework
- C5, NIS 2, SOC 2 per Crosswalk aus ISO-Controls
- Hosted in Germany
- Software und Daten auf deutschen Servern, DSGVO-konform
Was PRISM für ISO 27001 leistet
Von der Analyse bis zum laufenden Betrieb.
Kein Wechsel zwischen Tools, keine Lücken zwischen Phasen. Alles live im Einsatz.

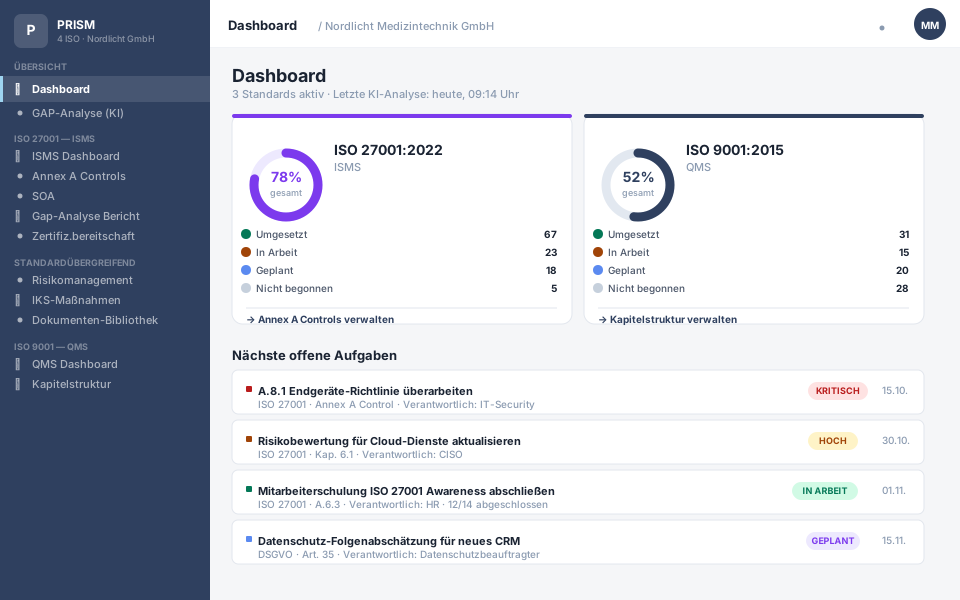

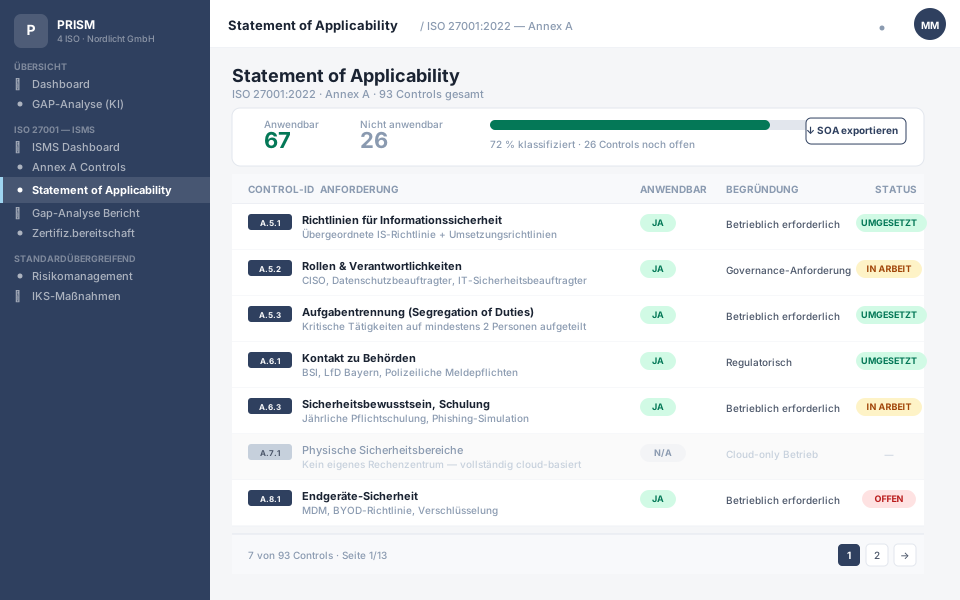


Analyse & Ausgangslage
Die KI bewertet Ihre bestehenden Dokumente und Prozesse gegen alle 70+ Normkapitel der ISO/IEC 27001:2022 — mit Fortschrittsanzeige je Kapitel und konkreter Begründung jeder Lücke. Kein manuelles Zusammensuchen.
KI-Richtlinienbewertung
Jede Lücke begründet — je Normkapitel.
PRISM bewertet Ihre Richtlinien nicht gegen eine generische Checkliste, sondern gegen den Erwartungshorizont jedes Normkapitels — das, was ein Auditor tatsächlich prüft. Lücken kommen mit Begründung und direktem Link zur Maßnahme.
- Bulk-Analyse ganzer Dokumentenbestände auf einmal
- KI-Score-Override mit Begründungspflicht und Audit-Trail
- Zertifizierungs-Readiness-Dashboard — immer aktuell
Wie Sie arbeiten wollen
Software allein — oder mit Berater und Auditor.
Drei Stufen, ein Ziel: Ihr ISO-27001-Zertifikat. Was Sie selbst leisten müssen, steht vorher fest.
Self-Managed
Lizenz
Sie arbeiten eigenständig in PRISM ISO. Gap-Analyse, Richtlinien-Vorlagen, KI-Bewertung, SoA und Maßnahmen-Tracking — die Plattform führt Sie durch alle Normkapitel. Ideal, wenn intern Compliance-Wissen vorhanden ist oder aufgebaut werden soll.
- Vollständige PRISM-ISO-Plattform
- KI-Richtlinienbewertung inklusive
- 80+ Vorlagen, alle Normkapitel
- Support per Ticket
Guided
Software + Berater
Unsere Berater arbeiten direkt in Ihrer PRISM-Umgebung mit — SoA, Richtlinien, interne Audits, Managementbewertung. Sie liefern die Unternehmensspezifika, wir bringen die Normexpertise. Fixpreis, fester Zeitplan.
- PRISM ISO-Plattform
- Berater mit zig ISO-27001-Projekten
- Begleitung bis zur Auditübergabe
- Fixpreis statt Tagessatz
Certified
Software + Berater + Auditor
Der Auditor ist von Anfang an eingeplant — mit festem Termin und Fixpreis. Kein Suchen einer Zertifizierungsstelle, kein Preisverhandeln am Ende. Ein Ansprechpartner, ein Zieldatum, ein Preis.
- PRISM ISO-Plattform
- Berater + unabhängiger Auditor
- Fixer Audittermin ab Projektstart
- Komplettpreis — alles inklusive
Was unsere Kunden sagen
„Die Zusammenarbeit mit Jürgen Kreuz und seinem Team ist stets sehr angenehm und erfrischend unkompliziert."
Jana Huhn
Projektmanagerin · HAUB+PARTNER GmbH
ISO 27001Sehen Sie PRISM mit Ihren eigenen Dokumenten.
Bringen Sie eine Richtlinie oder Ihren Ist-Zustand mit — im Erstgespräch zeigen wir, was die KI daraus macht.