

PRISM EagleEye · Security Operations
Was gerade wirklich los ist — nicht was letzte Woche protokolliert wurde.
EagleEye führt Security-Events aus Ihrem SIEM/XDR, Betriebs- und Kapazitätsdaten aus dem Monitoring, Asset-Abhängigkeiten nach dem OBASHI-Modell und Threat-Intelligence (CISA-KEV/EPSS) in einem Lagebild zusammen — und zeigt rollenbezogen, welche Geschäftsprozesse gerade welchem Risiko ausgesetzt sind.
Das Problem
Security und Compliance sind getrennte Welten. Noch.
SIEM ohne Kontext
Ihr SIEM zeigt tausende Ereignisse — aber nicht, welcher Geschäftsprozess gerade betroffen ist. Priorisierung nach Bauchgefühl.
Compliance ohne Live-Daten
Das ISMS zeigt, wo Sie laut letztem Audit stehen — nicht, was heute in Ihrer Infrastruktur passiert.
CMDB ohne Verbindung
Assets sind inventarisiert. Aber welcher Asset hängt an welchem Prozess, welche Anforderung ist betroffen? Diese Verbindung fehlt.
Wie EagleEye arbeitet
Was EagleEye anders macht.
Drei Ebenen, die bisher nebeneinander existieren — zu einem handlungsfähigen Lagebild verbunden.
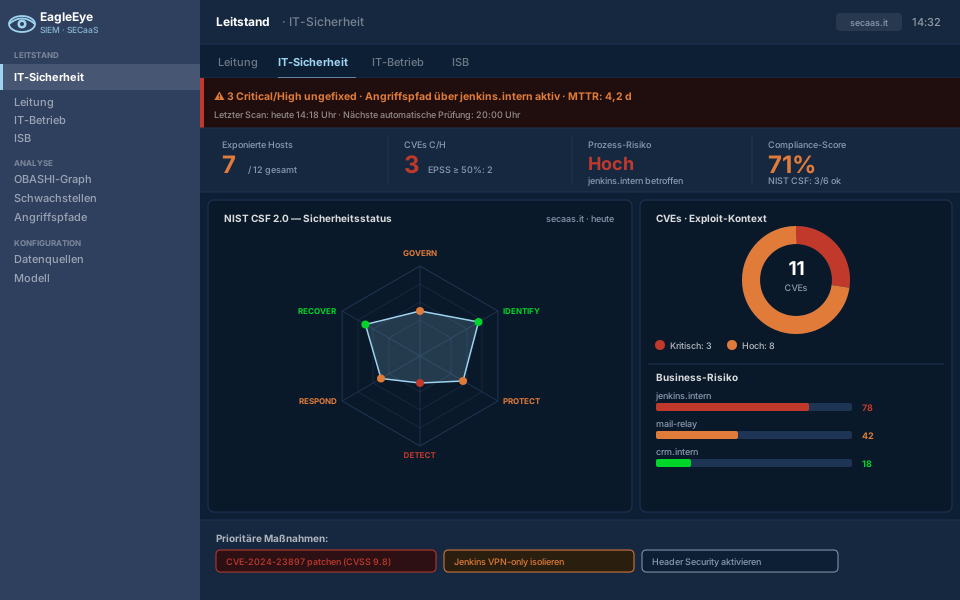
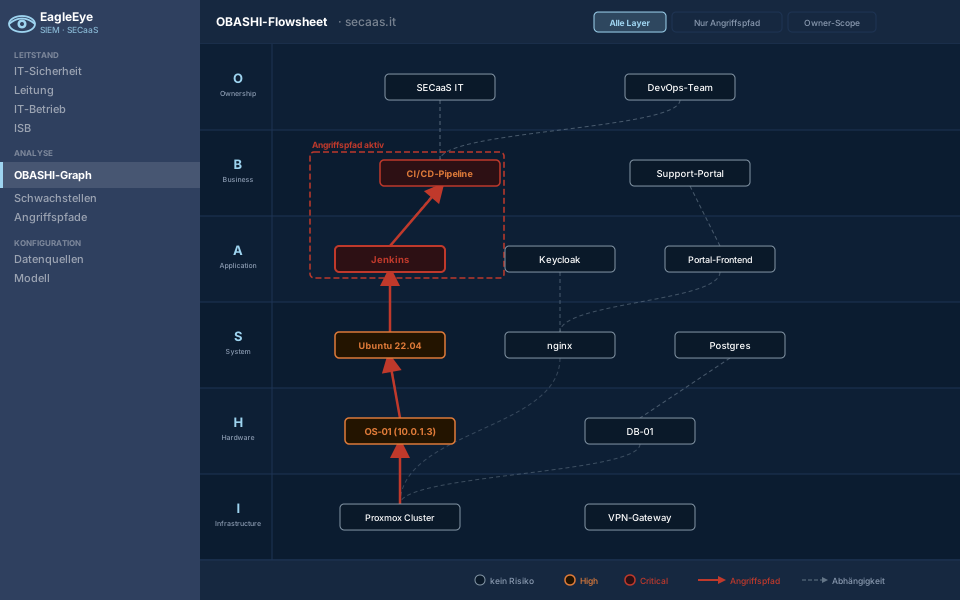
Ein Lagebild statt fünf Tools
- Evidenz aus Wazuh/XDR, Zabbix-Monitoring, Docker-Versionsstand und Threat-Intel — kontinuierlich im 5-Minuten-Takt
- Asset-Abhängigkeiten nach OBASHI-Modell (6 Schichten: Ownership, Business, Application, System, Hardware, Infrastructure)
- NIST-CSF-2.0-Radar, Compliance-Score, exponierte Hosts und Business-Risiko — nach Rollen gefiltert für CISO, IT-Betrieb, ISB und Leitung
Compliance & Betrieb
Was EagleEye darüber hinaus mitbringt.
ISO-27001-Control-Mapping
Evidenz aus allen Connectoren wird durchgängig auf ISO/IEC 27001:2022 Annex A gemappt — je Control der Status erfüllt, Lücke oder kein Nachweis, statt einer manuellen Checkliste.
Regulatorik-Crosswalk NIS-2 / DORA / KRITIS
Dieselbe Control-Basis wird zusätzlich auf NIS-2, DORA und KRITIS gespiegelt — ein regulatorik-fertiger Evidenz-Report lässt sich direkt als PDF exportieren.
CMDB-Abgleich & Asset-Drift
Ein iTop-Connector liest die deklarierte CMDB-Topologie ein und vergleicht sie laufend mit dem, was die Sensorik tatsächlich sieht — nicht inventarisierte oder verschwundene Assets werden sichtbar.
Evidenzbasierter Copilot
Rückfragen zum aktuellen Lagebild direkt beantworten — die Antwort bleibt strikt an die erfasste Evidenz gebunden, kein Freihand-Raten. Läuft on-prem, Daten bleiben in Deutschland.
Architektur, Betrieb & Reifegrad
Self-hosted, Made in Germany
Docker-Compose-Deployment, nonroot-Container, TLS, VPN-only-Gate; Datenhaltung in Deutschland.
Schlanker, prüfbarer Kern
Logik im unit-getesteten stdlib-Kern (render-only UI); SQLite heute, PostgreSQL als Ziel-Architektur.
Datenquellen
Wazuh/XDR, Zabbix, Docker-Versionen, CISA-KEV/EPSS, CIS/SCA — erweiterbar über ein Connector-Modell.
Reifegrad
EagleEye Core v1.0 ist einsatzbereit und läuft bei uns produktiv als Betriebs-/Security-Leitstand — für Kundenumgebungen ab sofort verfügbar.
Ein System für Security Operations und Compliance.
PRISM ISO zeigt, wo Ihr Unternehmen stehen soll. PRISM Audit prüft, ob es dort steht. EagleEye zeigt, was gerade passiert.
| PRISM ISO | PRISM Audit | EagleEye | |
|---|---|---|---|
| Zeigt | Wo Sie stehen sollen | Ob Sie es einhalten | Was gerade passiert |
| Zeitperspektive | Zertifizierungszyklus | Audit-Jahr | Kontinuierlich (5-Min-Takt) |
| Zielgruppe | ISMS-Team / GF | Auditoren / Revision | CISO / IT-Betrieb / ISB |
| Kernfrage | Haben wir alle Controls? | Halten wir sie ein? | Sind wir gerade sicher? |
Sehen Sie EagleEye an einem echten Lagebild.
Im Erstgespräch zeigen wir, wie SIEM-/XDR-Events, Asset-Abhängigkeiten und Compliance-Evidenz in einem handlungsfähigen Lagebild zusammenkommen. Kein Pitch — wir klären, ob EagleEye zu Ihrer Security-Infrastruktur passt.